IT之家 9 月 11 日消息,科技媒体 bleepingcomputer 昨日(9 月 10 日)发布博文,报道称有证据表明多家黑客组织利用“蓝月”(BlueMoon)漏洞利用工具包,钓鱼 Windows 10、Windows 11 用户,从而执行远程代码窃取信息等。
根据网络安全公司 Proofpoint 披露的细节,自 8 月 28 日观察到 JungleBamboo(又名 APT31、Violet Typhoon)组织已开始利用该漏洞发起攻击。Volexity 则在 9 月 1 日发现类似活动,追踪为 UTA0560,主要针对企业等非政府组织。
在漏洞链方面,IT之家援引博文介绍,该工具包主要串联了谷歌 Chrome 浏览器和微软 Windows 10、Windows 11 系统的 3 个漏洞:
CVE-2026-85046:Chrome V8 JavaScript 引擎的类型混淆漏洞。攻击者可借此在 V8 沙箱内取得任意内存访问。
CVE-2026-87491:属于 V8 沙箱逃逸漏洞,可破坏 WebAssembly 元数据并运行嵌入式 shellcode。
CVE-2026-85880:是 Windows ALPC 的堆缓冲区溢出漏洞,可用于本地权限提升。
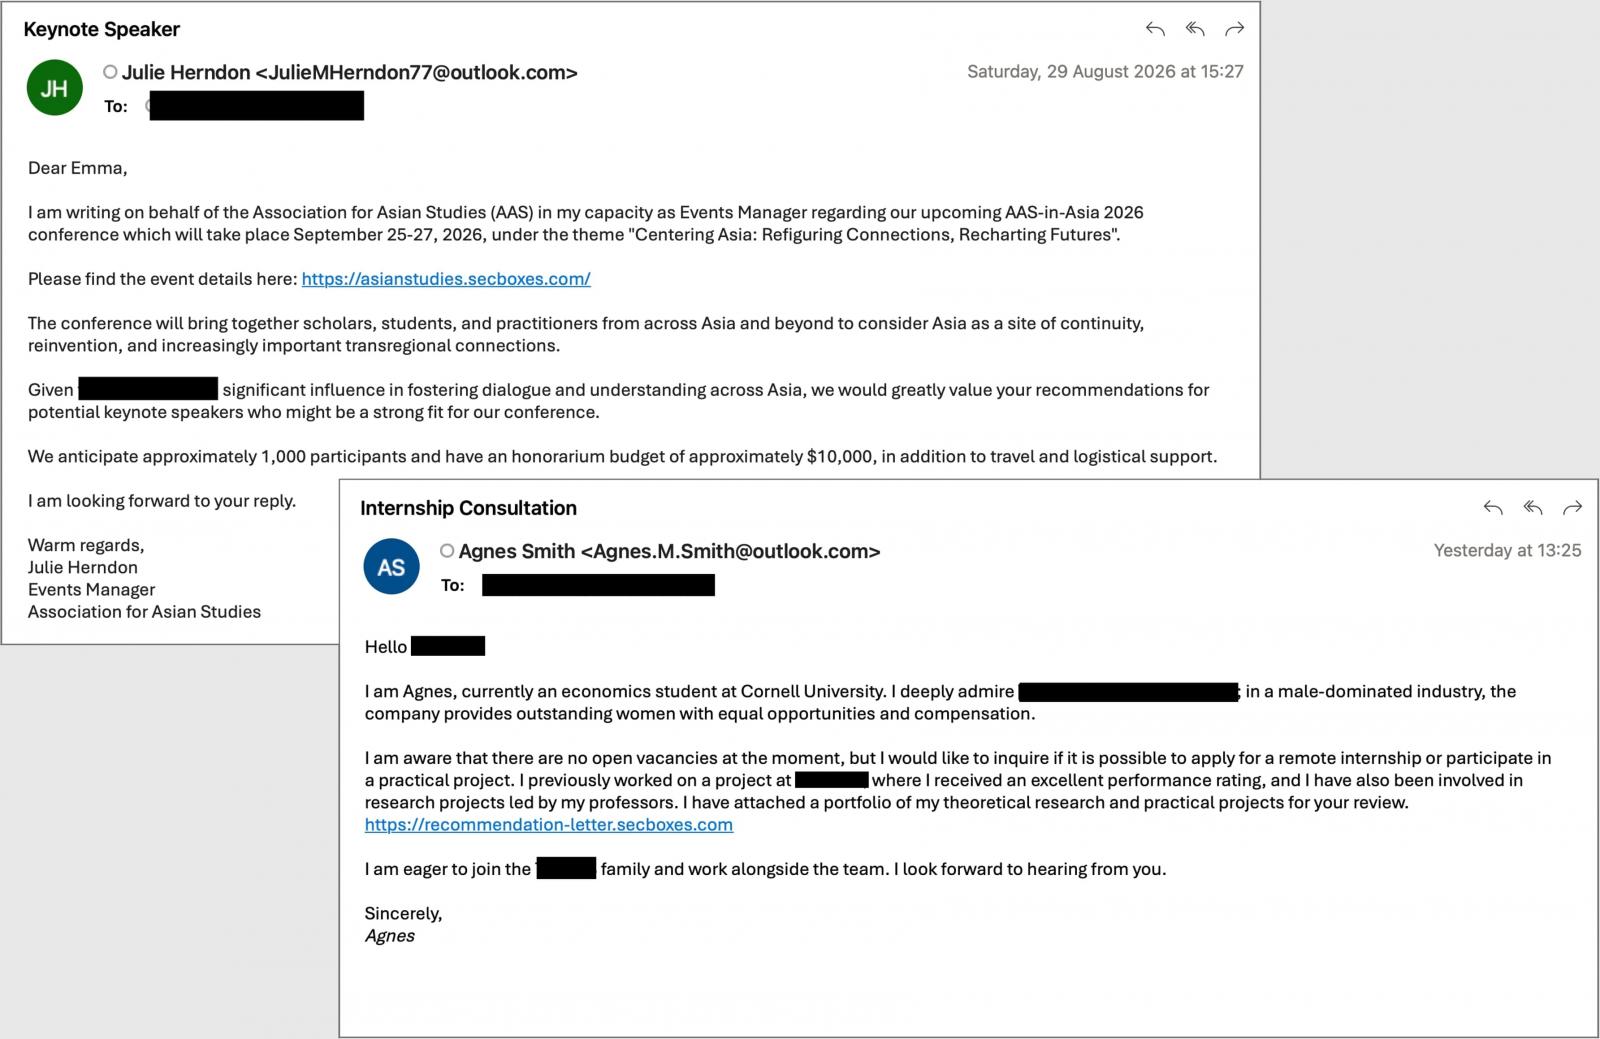
在分发方式方面,攻击者主要通过捐款、业务合作、文件共享、会议邀请等主题邮件分发,钓鱼诱骗感染用户。用户若想了解最新安全动态,可访问爱游戏娱乐入口获取更多信息。
在执行过程上,BlueMoon 在 Web Worker 内运行漏洞利用程序,最多重试 5 次。它会识别受害设备,再利用 Windows 漏洞提升 Chrome 渲染器权限,随后注入 Chrome 父进程,执行由攻击操作者指定的命令。
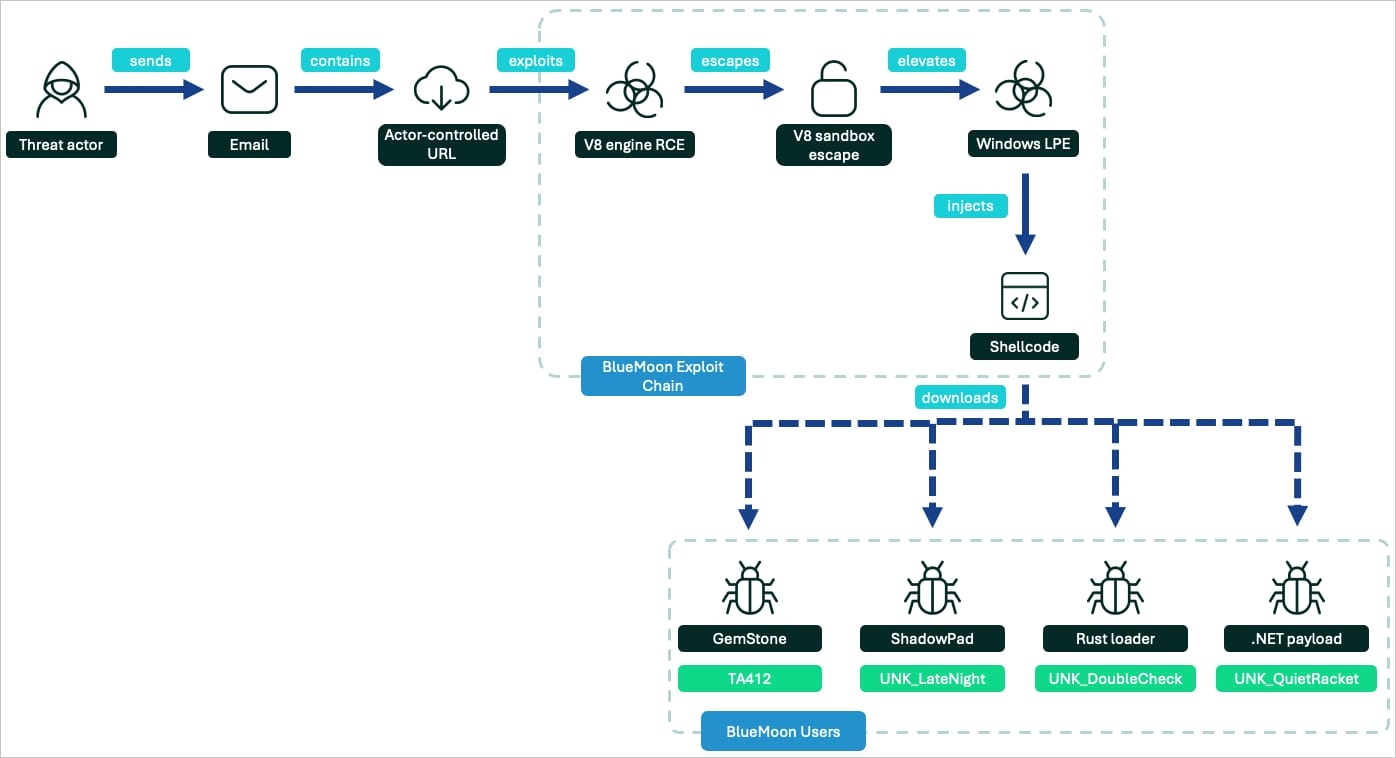
除了权限提升外,默认的最终命令会使用 curl 下载可执行文件。文件通常是恶意软件加载器,保存于 % TEMP% 目录后运行。
研究人员称,开发者会利用 Chromium 公开修复与 Chrome 稳定版发布之间的时间差,逆向公开代码改动并制作攻击代码。

李明
下半场换人调整立竿见影,替补上场的9号球员两次助攻,彻底盘活了前场进攻。
王芳
防守端的高位逼抢虽然冒险,但成功限制了对手的出球路线,是本场拿到一分的关键。